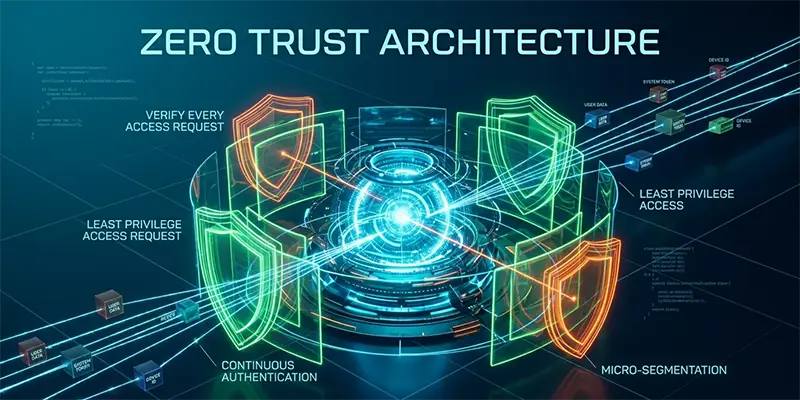
En la ciberseguridad, el término Zero Trust —o confianza cero— se ha consolidado como uno de los conceptos más relevantes y estratégicos. Comprender su alcance y sus implicaciones no es simplemente recomendable: es esencial para proteger los activos digitales de cualquier organización en la era contemporánea.
Zero Trust es un paradigma estratégico de seguridad
Zero Trust constituye una iniciativa estratégica destinada a prevenir las brechas de datos mediante la eliminación del concepto de confianza en la arquitectura de red de una organización. Basado en el principio de “nunca confiar, siempre verificar”, este modelo protege los entornos digitales mediante la segmentación de la red, la limitación del movimiento lateral, la prevención de amenazas a nivel de aplicación (capa 7) y el control granular de los accesos de los usuarios.
La filosofía Zero Trust fue concebida por John Kindervag mientras se desempeñaba como vicepresidente y analista principal de Forrester Research. Kindervag identificó la vulnerabilidad de los modelos de seguridad tradicionales, los cuales partían de una premisa obsoleta: asumir que todo lo que se encuentra dentro de la red corporativa era confiable. Bajo esa lógica, se daba por válida la identidad de los usuarios y se consideraba que actuaban siempre de manera responsable. Para el modelo Zero Trust, tal confianza constituye, en realidad, una vulnerabilidad crítica: una vez dentro de la red, un actor malicioso —interno o externo— puede desplazarse lateralmente y exfiltrar información sensible.
El informe The Forrester Wave™: Privileged Identity Management (Q4 2018) documenta cómo los modelos tradicionales siguen permitiendo el uso ilegítimo de credenciales. El enfoque Zero Trust no intenta que un sistema sea confiable, sino que elimina la confianza como principio operativo.
Componentes de una arquitectura Zero Trust
En un entorno Zero Trust, se identifica primero una “superficie de protección”, que comprende los datos, activos, aplicaciones y servicios (DAAS) más críticos. Al concentrarse únicamente en los elementos esenciales para la operación de la organización, la superficie de protección es significativamente más pequeña y controlable que la superficie de ataque.
Una vez definida, se analizan los flujos de tráfico de la organización en relación con la superficie de protección. Comprender quién accede a qué aplicaciones, cómo se conectan los usuarios y cuáles son las interdependencias entre DAAS, infraestructura y servicios permite implementar políticas de acceso seguras y precisas. Este enfoque da lugar a un microperímetro que acompaña a la superficie de protección, controlando el tráfico legítimo y bloqueando accesos no autorizados mediante una puerta de enlace de segmentación, equivalente a un cortafuego de nueva generación.
Estas puertas de enlace proporcionan visibilidad detallada del tráfico y aplican un control de acceso avanzado en capa 7, siguiendo el método Kipling, que define la política según el quién, qué, cuándo, dónde, por qué y cómo. Solo así se evita la exfiltración de datos confidenciales y se garantiza que los usuarios correctos accedan a la información correcta en el momento adecuado.
Un modelo dinámico, alineado con la movilidad empresarial
El modelo Zero Trust no se limita a una ubicación física. Su eficacia depende de una aplicación coherente en todo el ecosistema digital de la organización: dispositivos, usuarios, aplicaciones y datos distribuidos entre centros de datos locales, nubes públicas, privadas o híbridas. La estrategia garantiza que los usuarios autorizados puedan acceder de manera segura desde cualquier lugar, ya sea en oficinas corporativas, sucursales remotas o desde sus hogares.
La supervisión continua y el análisis de interdependencias entre usuarios, dispositivos y cargas de trabajo permiten aplicar controles en tiempo real, evitando movimientos laterales y amenazas internas o externas en todos los entornos.
Implementación práctica del modelo confianza cero
Contrario a la percepción de que Zero Trust es costoso o complejo, su adopción puede integrarse en arquitecturas existentes, aprovechando la tecnología ya implementada. Una metodología en cinco pasos facilita su aplicación y mantenimiento:
- Definir la superficie de protección.
- Identificar los flujos de transacciones.
- Diseñar la arquitectura Zero Trust.
- Establecer la política Zero Trust.
- Supervisar y mantener la red en tiempo real.
La implementación puede abordarse de manera iterativa, comenzando con un solo elemento DAAS y extendiéndose progresivamente a toda la superficie de protección. Cada microperímetro aplicado a la capa 7, regulado por políticas basadas en el método Kipling y soportado por una puerta de enlace de segmentación, constituye un bloque autónomo dentro de la arquitectura Zero Trust.
Conclusión
Adoptar un enfoque Zero Trust no es solo una medida de seguridad: es un imperativo estratégico para la protección de activos críticos en entornos digitales cada vez más dinámicos y distribuidos. Su implementación meticulosa garantiza no solo la seguridad, sino también la resiliencia operativa y la continuidad del negocio.
Para profundizar en la implementación de Zero Trust, consulte el informe técnico Simplifique su implementación Zero Trust (confianza cero) con una metodología en cinco pasos, que ofrece un marco práctico y detallado para su organización.